
- Bu rehber neyi çözüyor?
- Neden dijital insan kaynakları ile çalışmak gerekir?
- Manuel yöntemde nerede zaman ve kontrol kaybı oluşur?
- Uçtan uca dijital süreç mimarisi nasıl kurulmalı?
- SEA Academy İK panelinde bu yapı nasıl karşılanır?
- Veri modeli ve tek doğru kayıt kaynağı
- Rol, yetki ve sorumluluk matrisi
- Onay akışı, otomasyon ve istisna yönetimi
- Çalışan deneyimi ve mobil kullanım tasarımı
- Yönetici deneyimi: tek ekranda aksiyon ve görünürlük
- KPI, SLA ve yönetim göstergeleri
- Raporlama ve SEA AI ile doğal dilde analiz
- Entegrasyonlar ve veri akışının güvenli kurulması
- KVKK, veri güvenliği ve audit yaklaşımı
- Maliyet-fayda analizi: dijital İK yatırımının gerekçesi
- 30-60-90 günlük uygulama yol haritası
- Örnek şirket senaryosu: teoriden canlı operasyona
- En sık yapılan hatalar ve bunları önleme yöntemi
- Yönetici ve İK ekibi için 20 maddelik canlı kullanım kontrol listesi
- Sık sorulan sorular
- Modül bazlı ayrıntılı uygulama notları
- Sonuç: dijital İK neden bir yazılım projesinden daha fazlasıdır?
Bu rehber neyi çözüyor?
Dijital İK projesinin başarısı ekran sayısıyla değil, günlük operasyonun ne kadar düzenli çalıştığıyla ölçülür. İK Entegrasyonları ve Veri Akışı tarafında temel soru şudur: İK sisteminin bordro, PDKS, mali sistem, SGK ve diğer kurumsal uygulamalarla kontrollü veri alışverişi yapması işi kim tarafından, hangi veriyle, hangi kontrol noktasından geçerek ve hangi sonuç kaydıyla tamamlanacak? Bu yazıda çalışanın kendi sürecini görmesini ve tamamlamasını sağlama merkezli ayrıntılı bir uygulama modeli kuruyoruz.
SEA Academy İK panel yapısında bu alan; Entegrasyon Merkezi, PDKS Entegrasyonu, Mali Entegrasyon gibi birbirini tamamlayan fonksiyonlarla ilişkilendirilebilir. Sürecin yalnız bir kişide kalmaması için sistem yöneticisi, İK, finans, entegrasyon sorumlusu rollerinin sorumlulukları ayrıştırılmalıdır. Böylece bir kayıt oluşturulduğunda kimin hazırladığı, kimin kontrol ettiği, kimin onayladığı ve hangi raporda sonuçlandığı izlenebilir hale gelir.
Dijital çalışma modelinin işletmeye sağlayacağı ilk kazanım genellikle hız gibi görünse de asıl kazanım kontrol kalitesidir. tek veri akışı, düşük manuel aktarım, hata görünürlüğü gibi sonuçlar, günlük operasyonu rahatlatırken yönetim katmanında da daha güvenilir karar verisi oluşturur. Bunun için sistemin yalnızca kayıt tutması değil; eksik, geciken veya olağan dışı durumu görünür hale getirmesi gerekir.
Neden dijital insan kaynakları ile çalışmak gerekir?
İK Entegrasyonları ve Veri Akışı sürecinin dijitalleşme gerekçesi, çalışan sayısı arttığında daha görünür hale gelir. Manuel listeler, e-posta zincirleri ve kişisel Excel dosyaları küçük ekiplerde bir süre çalışabilir; ancak işlem hacmi büyüdüğünde aynı bilginin farklı sürümleri oluşur. Dijital model tek kayıt kaynağı, yetki kontrollü erişim ve standart işlem adımları sağlayarak bu parçalanmayı azaltır. Çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi de ancak kayıtların aynı mantıkla üretildiği bir altyapıda sürdürülebilir olur.
İkinci gerekçe, karar ile kanıt arasındaki mesafeyi kısaltmaktır. Bir yönetici senkron başarı oranı, hatalı kayıt sayısı, gecikme süresi gibi göstergeleri görmek istediğinde İK ekibinin günlerce dosya birleştirmesi yerine, kaynağı ve dönemi belli veriler üzerinden aynı gün içinde yanıt üretilebilmelidir. Bu yaklaşım İK’yı yalnız operasyon yapan bir birim olmaktan çıkarıp ölçülebilir hizmet sunan bir iş ortağına dönüştürür.
Üçüncü gerekçe çalışan deneyimidir. Çalışanın kendi durumunu görebildiği, talebini takip edebildiği ve hangi adımda beklediğini anlayabildiği süreçlerde İK’ya tekrarlı bilgi sorma ihtiyacı azalır. Yönetici tarafında ise bekleyen onaylar, istisnalar ve geciken işler tek ekranda görüldüğünde karar verme süresi kısalır. Dijital insan kaynakları bu nedenle yalnız İK departmanına değil, bütün organizasyona temas eden bir çalışma biçimidir.
Dördüncü gerekçe ölçeklenebilirliktir. Yeni şube, yeni yönetici, yeni vardiya veya yeni çalışan grubu eklendiğinde sistem aynı kuralları kontrollü biçimde genişletebilmelidir. İK Entegrasyonları ve Veri Akışı için tanımlanan veri alanları, yetkiler ve raporlar baştan standart kurulursa şirket büyüdükçe süreç yeniden icat edilmez; sadece kapsam genişletilir.
Manuel yöntemde nerede zaman ve kontrol kaybı oluşur?
Manuel yapıda en büyük risk, işin kişiye bağlı hale gelmesidir. Örneğin çift kayıt, senkron gecikmesi veya alan eşleme hatası gibi durumlar çoğu zaman yoğunluk anında ortaya çıkar. Sorun yalnız hata yapılması değildir; hatanın ne zaman başladığının ve kim tarafından fark edildiğinin bilinmemesi de ikinci bir operasyon yükü yaratır.
Bir diğer sorun kontrolün işlem sonunda yapılmasıdır. Ay sonu, bordro kapanışı veya denetim günü geldiğinde eksik kayıtları toplamak pahalıdır. Dijital modelde kontrol noktaları işlemin içine yerleştirilir. Zorunlu alan, onay adımı, tarih doğrulaması, rol kontrolü ve bildirim gibi mekanizmalar hata oluştuktan sonra değil, hata oluşurken sinyal verir.
E-posta ve mesajlaşma araçları bilgi iletmek için yararlı olsa da işlem sistemi değildir. Bir onayın mesaj üzerinden verilmesi, daha sonra raporlanabilir bir işlem kaydı anlamına gelmez. İK Entegrasyonları ve Veri Akışı gibi çalışan hakları veya mali sonuç üreten konularda talep, karar, gerekçe ve zaman damgası aynı iş kaydı üzerinde tutulduğunda kurumsal hafıza oluşur.
Öne çıkan risk noktaları
- Çift kayıt: süreç sahibi, veri kaynağı ve kapanış kontrolü tanımlanmadığında bu risk tekrar eden operasyona dönüşebilir.
- Senkron gecikmesi: süreç sahibi, veri kaynağı ve kapanış kontrolü tanımlanmadığında bu risk tekrar eden operasyona dönüşebilir.
- Alan eşleme hatası: süreç sahibi, veri kaynağı ve kapanış kontrolü tanımlanmadığında bu risk tekrar eden operasyona dönüşebilir.
- Entegrasyonun sessizce durması: süreç sahibi, veri kaynağı ve kapanış kontrolü tanımlanmadığında bu risk tekrar eden operasyona dönüşebilir.
- Yetkisiz veri paylaşımı: süreç sahibi, veri kaynağı ve kapanış kontrolü tanımlanmadığında bu risk tekrar eden operasyona dönüşebilir.
Uçtan uca dijital süreç mimarisi nasıl kurulmalı?
İş akışını ekrana göre değil iş sonucuna göre tasarlamak gerekir. Aşağıdaki sekiz adım, İK Entegrasyonları ve Veri Akışı için başlangıçtan rapora kadar örnek bir kontrol zinciridir.
- 1. Entegrasyon Merkezi: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 2. PDKS Entegrasyonu: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 3. Mali Entegrasyon: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 4. SGK Entegrasyonu: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 5. Integration Hub: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 6. Entegrasyon Logları: İşlemin başlangıç koşulu belirlenir, zorunlu veriler tamamlanır, sorumlu kullanıcı atanır ve sonuç kaydı bir sonraki adıma kontrollü biçimde aktarılır.
- 7. Mutabakat: İşlem sonucu bağlı modül veya raporla karşılaştırılır; eksik ya da çelişkili kayıtlar kapanıştan önce işaretlenir.
- 8. Kapanış ve kanıt: Tamamlanan işlem tarih-saat, kullanıcı ve gerekli kanıt bilgileriyle kapanır; yönetim raporuna ölçülebilir veri bırakır.
Bu modelde her adım bir öncekinin verisine dayanır. Böylece aynı bilgi farklı ekipler tarafından yeniden yazılmaz; değişiklik gerekiyorsa kaynağında yapılır ve bağlı ekranlara kontrollü biçimde yansır.
SEA Academy İK panelinde bu yapı nasıl karşılanır?
Yüklediğiniz panel yapısındaki modül isimleri esas alınarak bu rehber PDKS, mali, SGK ve diğer sistemlerle bağlantı merkezi ekseninde tasarlanmıştır. Aşağıdaki fonksiyonlar aynı iş sonucuna hizmet eden parçalar olarak düşünülmelidir.
Entegrasyon Merkezi: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
PDKS Entegrasyonu: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
Mali Entegrasyon: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
SGK Entegrasyonu: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
Integration Hub: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
Entegrasyon Logları: Bu fonksiyon, çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından tek başına bir menü değil; veri, rol, onay ve raporlama zincirinin bir parçası olarak ele alınmalıdır. Kullanıcı ekranında sade görünürken arka planda zorunlu alan, yetki, zaman damgası ve gerekli bağlantılar korunmalıdır.
Veri modeli ve tek doğru kayıt kaynağı
Sağlıklı bir i̇k entegrasyonları ve veri akışı tasarımında önce veri sözlüğü hazırlanmalıdır. Bu alanda temel kayıtlar arasında kaynak sistem, hedef sistem, alan eşleme, işlem zamanı, durum, hata bulunur. Her alan için veri tipi, zorunluluk, kaynağı, güncelleme yetkisi ve raporlarda nasıl kullanılacağı belirlenmelidir. Aynı kavramın farklı ekranlarda farklı adla tutulması zamanla mutabakat problemlerine yol açar.
Veri kalitesi yalnız eksik alan kontrolünden ibaret değildir. Güncellik, tekillik, tutarlılık ve izlenebilirlik birlikte değerlendirilmelidir. Örneğin bir kayıt teknik olarak dolu olabilir ancak eskiyse karar için yine güvenilir değildir. Bu nedenle kritik alanların son güncelleme tarihi, kaynağı ve gerekiyorsa onay geçmişi de görünür olmalıdır.
Raporlama katmanı ham veriden ayrılmalıdır. Operasyon ekranı günlük işlemi yürütürken rapor katmanı aynı veriyi dönem, şube, departman, görev veya çalışan durumu gibi ortak filtrelerle okumalıdır. Böylece farklı yöneticiler aynı tanımla aynı metriğe bakar. senkron başarı oranı, hatalı kayıt sayısı, gecikme süresi, tekrar deneme sayısı gibi göstergelerin formülü de yazılı şekilde tanımlanmalıdır.
Geçiş sırasında eski Excel veya dosya arşivleri doğrudan içeri alınmamalıdır. Önce eşleme tablosu hazırlanmalı, mükerrer kayıtlar temizlenmeli, zorunlu alanlar tamamlanmalı ve küçük bir örnek veri setiyle prova yapılmalıdır. Canlı aktarım sonrası toplam kayıt sayısı, kritik alan doluluk oranı ve örnek kişi bazlı çapraz kontrollerle mutabakat yapılmalıdır.
| Veri alanı | Kaynak | Kontrol | Kullanım |
|---|---|---|---|
| kaynak sistem | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
| hedef sistem | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
| alan eşleme | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
| işlem zamanı | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
| durum | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
| hata | Ana kaynak belirlenmeli | Zorunluluk ve güncellik kontrolü | Rapor ve audit kullanımına hazır |
Rol, yetki ve sorumluluk matrisi
Yetki tasarımında temel ilke, kullanıcının görevini yapması için gereken en düşük erişimi vermektir. sistem yöneticisi, İK, finans, entegrasyon sorumlusu aynı ekranı kullanabilir ancak aynı alanları görmek veya aynı işlemleri yapmak zorunda değildir. Özellikle ücret, kişisel veri, sağlık veya disiplin niteliği taşıyan bilgilerde rol ve organizasyon kapsamı birlikte ele alınmalıdır.
Onay yetkisi ile görüntüleme yetkisi birbirinden ayrılmalıdır. Bir yönetici kendi ekibine ait kaydı onaylayabilirken şirket genelindeki hassas veriyi görmeyebilir. Benzer şekilde İK uzmanı operasyon kaydı oluşturabilir ancak dönem kapatma gibi kritik işlemler ek bir yetki gerektirebilir. Bu ayrım hem güvenliği hem hata kontrolünü güçlendirir.
Yetki değişiklikleri de audit kapsamına alınmalıdır. Kullanıcıya hangi rolün ne zaman verildiği, kim tarafından değiştirildiği ve pasif çalışan hesabının ne kadar sürede kapatıldığı izlenebilmelidir. Düzenli yetki gözden geçirmesi, sistem kurulduktan sonra unutulmaması gereken işletim disiplinidir.
| Rol | Görüntüleme | İşlem | Kontrol |
|---|---|---|---|
| sistem yöneticisi | Kendi operasyon kapsamındaki kayıtları görür | Rolüne göre oluşturma/onaylama | Kritik işlemler audit izine yazılır |
| İK | Kendi operasyon kapsamındaki kayıtları görür | Rolüne göre oluşturma/onaylama | Kritik işlemler audit izine yazılır |
| finans | Kendi operasyon kapsamındaki kayıtları görür | Rolüne göre oluşturma/onaylama | Kritik işlemler audit izine yazılır |
| entegrasyon sorumlusu | Kendi operasyon kapsamındaki kayıtları görür | Rolüne göre oluşturma/onaylama | Kritik işlemler audit izine yazılır |
Onay akışı, otomasyon ve istisna yönetimi
İyi bir iş akışı, yalnız 'başlat ve onayla' mantığından daha fazlasıdır. Başlangıç koşulu, zorunlu veri, sorumlu kişi, onaycı, zaman hedefi, istisna yolu, bildirim kuralı ve kapanış kaydı birlikte tanımlanmalıdır. İK Entegrasyonları ve Veri Akışı için bu yapı kurulduğunda süreç kişisel takip listesinden çıkar ve sistemin izlediği kurumsal bir akışa dönüşür.
Akışın her adımı için SLA belirlemek önemlidir. Örneğin bir onayın 48 saat içinde tamamlanması bekleniyorsa sistem yalnız bekleyen kaydı göstermemeli; 24. saatte hatırlatma, 48. saatte gecikme işareti ve gerekiyorsa üst yöneticiye eskalasyon gibi kurallar desteklemelidir. Böylece bildirim, rastgele mesaj değil süreç kontrolünün parçası olur.
İstisnalar tasarımın dışında bırakılmamalıdır. Veri eksikliği, izinli yönetici, yanlış kişi eşleşmesi veya sistem entegrasyon hatası gibi durumlar için güvenli geri dönüş yolu olmalıdır. En kritik kural, başarısız bir adımın aynı işlemi iki kez üretmemesidir. Tekrar deneme ve idempotency mantığı özellikle entegrasyonlu süreçlerde önemlidir.
Kapanışta sistem yalnız 'tamamlandı' dememeli; hangi kayıtların üretildiğini, hangi kişilerin onay verdiğini ve varsa hangi istisnaların kabul edildiğini kanıtlamalıdır. Bu kayıt daha sonra rapor, denetim veya çalışan sorusu geldiğinde sürecin hafızası olarak kullanılabilir.
Çalışan deneyimi ve mobil kullanım tasarımı
Çalışan deneyimi açısından ekranın sade olması, fonksiyon sayısından daha değerlidir. Kullanıcı sisteme girdiğinde kendi işiyle ilgili birkaç net seçenek görmelidir: durumunu kontrol etmek, talep oluşturmak, belgesini görmek veya gerekli aksiyonu tamamlamak. Karmaşık yönetim menülerini çalışana taşımak self servis kullanımını düşürür.
Mobil kullanımda özellikle tek elle erişim, büyük dokunma alanı ve kısa form yapısı önemlidir. Çalışanın sahada veya vardiya arasında uzun tablolarla uğraşması beklenmemelidir. Kritik işlem, mümkünse üç-beş adımı geçmeden tamamlanmalı; gönderim sonrası yeşil onay, tarih-saat ve işlem numarası gibi net geri bildirim verilmelidir.
Çalışanın süreç durumunu görmesi tekrarlı İK sorularını azaltır. 'Talebim nerede?', 'kim onaylayacak?', 'kaç gün kaldı?' gibi sorular ekranda yanıtlanabiliyorsa hem çalışan güveni hem İK operasyon verimliliği artar. Bu görünürlük aynı zamanda sürecin geciktiği noktaları da ortaya çıkarır.
Yönetici deneyimi: tek ekranda aksiyon ve görünürlük
Yönetici ekranında amaç mümkün olan her veriyi göstermek değil, aksiyon gerektiren bilgiyi öne çıkarmaktır. Bekleyen onaylar, geciken işler, ekipteki kritik sapmalar ve dönemsel trendler ilk ekranda bulunmalıdır. Ayrıntı gerektiğinde kişi veya işlem detayına inilebilmelidir.
senkron başarı oranı, hatalı kayıt sayısı, gecikme süresi, tekrar deneme sayısı gibi göstergeler yalnız sayı olarak sunulduğunda sınırlı değer üretir. Yöneticiye önceki dönem, hedef, departman ortalaması veya eşik değeri gibi bağlam verilmelidir. Böylece '12 kayıt var' bilgisi yerine 'son aya göre yüzde 20 artış var ve iki ekipte yoğunlaşıyor' gibi karar verilebilir içgörü oluşur.
Yönetici onaylarında gerekçe alanı ve hızlı karar seçenekleri dengeli tasarlanmalıdır. Her işlem için uzun açıklama zorunluluğu kullanıcıyı yorar; ancak kritik reddetme veya istisna kararlarında gerekçe kaydı kurumsal hafıza için gereklidir. Mobil onayda da aynı yetki ve audit kuralları korunmalıdır.
KPI, SLA ve yönetim göstergeleri
Ölçüm sistemi kurarken ilk adım, metriğin operasyonel tanımını yazmaktır. senkron başarı oranı ile başlayan göstergeler farklı ekipler tarafından farklı yorumlanıyorsa dashboard güven kaybeder. Pay, payda, dönem, dahil edilen çalışan grubu ve veri kaynağı açıkça belirtilmelidir.
İkinci adım metrikleri üç seviyeye ayırmaktır: günlük operasyon göstergeleri, süreç kalite göstergeleri ve yönetim sonuç göstergeleri. Günlük ekran bekleyen işi gösterirken aylık yönetici raporu trend ve mali etkiyi göstermelidir. Her seviyenin amacı farklı olduğu için aynı kartları her kullanıcıya göstermek doğru değildir.
Eşik ve alarm mantığı da ölçümün parçasıdır. Normal dalgalanma ile aksiyon gerektiren sapma ayrılmalıdır. Örneğin hatalı kayıt sayısı belirlenen sınırın üzerine çıktığında ilgili yöneticiye uyarı verilebilir; ancak her küçük değişimde bildirim üretmek alarm yorgunluğu yaratır.
KPI sonuçları tek başına performans hükmü olarak kullanılmamalıdır. Veri kalitesi, dönem koşulları ve iş bağlamı kontrol edilmelidir. Dijital sistemin rolü, karar verene daha iyi kanıt ve karşılaştırma sunmaktır; insan değerlendirmesinin yerini mekanik olarak almak değildir.
| Gösterge | Frekans | Sahip | Not |
|---|---|---|---|
| senkron başarı oranı | Günlük | İK | Tanımı ve veri kaynağı sabitlenmeli |
| hatalı kayıt sayısı | Haftalık | Yönetici | Tanımı ve veri kaynağı sabitlenmeli |
| gecikme süresi | Aylık | Üst yönetim | Tanımı ve veri kaynağı sabitlenmeli |
| tekrar deneme sayısı | Günlük | İK | Tanımı ve veri kaynağı sabitlenmeli |
| manuel aktarım azalması | Haftalık | Yönetici | Tanımı ve veri kaynağı sabitlenmeli |
| entegrasyon çalışma süresi | Aylık | Üst yönetim | Tanımı ve veri kaynağı sabitlenmeli |
Raporlama ve SEA AI ile doğal dilde analiz
Yapay zekâ katmanı, İK verisinin yerine geçmemeli; doğrulanmış veri kaynaklarını daha erişilebilir hale getirmelidir. Kullanıcı doğal dilde soru sorduğunda sistem hangi dönem, hangi çalışan grubu ve hangi metriğin istendiğini belirlemeli; belirsizliği mümkünse açıkça göstermelidir.
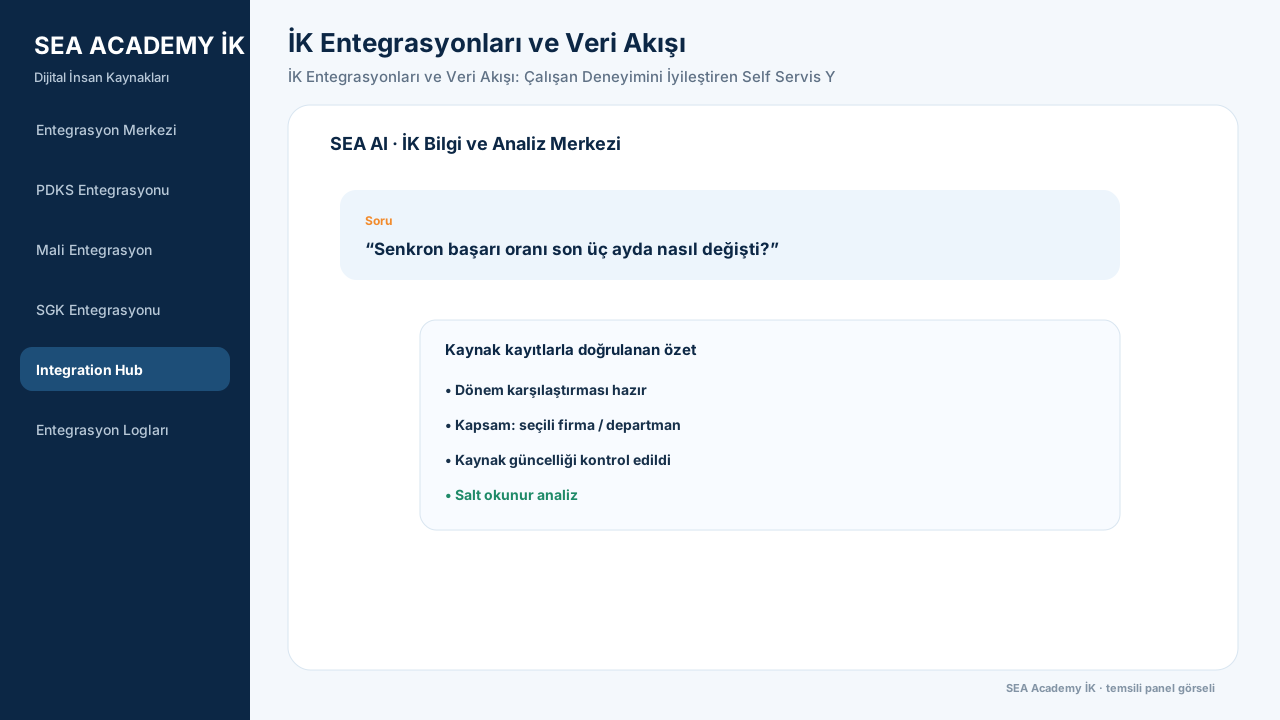
Güvenli tasarımda AI raporlama salt okunur çalışır. Personel, bordro, puantaj veya izin kaydını değiştirerek sonuç üretmek yerine mevcut veriyi okur, hesaplar ve karşılaştırır. Cevapta kullanılan kaynakların ve kapsamın görünmesi, yöneticinin sonucu doğrulamasını kolaylaştırır.
AI çıktısı karar desteğidir. Özellikle çalışanı etkileyen ücret, performans, disiplin veya işe alım kararlarında bağlam, veri kalitesi ve insan değerlendirmesi korunmalıdır. Sistem anomali veya karşılaştırma gösterebilir; nihai kararın gerekçesi süreç sahibi tarafından verilmelidir.
İyi bir AI kullanım senaryosu, saatler süren rapor birleştirmeyi dakikalara indirmektir. Örneğin 'senkron başarı oranı son üç ayda nasıl değişti?' sorusu standart filtrelerle yanıtlanabiliyorsa İK analisti veri toplamak yerine sonucun nedenini incelemeye zaman ayırabilir.
Entegrasyonlar ve veri akışının güvenli kurulması
Entegrasyona başlamadan önce hangi sistemin hangi alan için ana kaynak olduğu belirlenmelidir. Aynı alan iki tarafta da düzenlenebiliyorsa çakışma kaçınılmazdır. Örneğin personel temel bilgisi İK sisteminde ana kaynakken, cihaz hareketi PDKS kaynağından gelebilir. Sahiplik matrisi entegrasyonun temel sözleşmesidir.
Alan eşleme belgesi yalnız teknik isimleri değil iş anlamını da içermelidir. Tarih formatı, saat dilimi, personel kimliği, işyeri kodu ve durum değerleri gibi detaylar küçük görünür ancak en sık veri uyuşmazlığı bu noktalarda oluşur. Test verisinde normal kayıtların yanında boş, hatalı ve sınır durumları da denenmelidir.
Entegrasyon hatası sessiz kalmamalıdır. Başarılı, reddedilen, tekrar denenen ve bekleyen kayıtlar ayrı izlenmelidir. Hata sayısı, son başarılı senkron zamanı ve etkilenmiş kayıt sayısı yönetim ekranında görünür olduğunda operasyon ekibi sorunu kullanıcı şikâyeti gelmeden fark edebilir.
Mutabakat entegrasyonun kapanış kontrolüdür. Kaynakta 1.000 kayıt varken hedefte 998 kayıt olması sadece teknik bir sayı farkı değildir; iki çalışanın süreci etkilenmiş olabilir. Bu nedenle toplam sayılar kadar kritik alan örneklemesi ve kişi bazlı eşleştirme de yapılmalıdır.
Bağlı sistem ve modül kontrolü
- PDKS: veri sahipliği, aktarım yönü, hata logu ve mutabakat kuralı ayrı ayrı tanımlanmalıdır.
- bordro: veri sahipliği, aktarım yönü, hata logu ve mutabakat kuralı ayrı ayrı tanımlanmalıdır.
- SGK: veri sahipliği, aktarım yönü, hata logu ve mutabakat kuralı ayrı ayrı tanımlanmalıdır.
- mali sistem: veri sahipliği, aktarım yönü, hata logu ve mutabakat kuralı ayrı ayrı tanımlanmalıdır.
- API/Hub: veri sahipliği, aktarım yönü, hata logu ve mutabakat kuralı ayrı ayrı tanımlanmalıdır.
KVKK, veri güvenliği ve audit yaklaşımı
İK sistemlerinde güvenlik, yalnız şifre politikasından ibaret değildir. Rol bazlı erişim, firma/şube/departman kapsamı, hassas alan maskeleme, audit izi ve oturum yönetimi birlikte ele alınmalıdır. İK Entegrasyonları ve Veri Akışı içindeki her veri alanı aynı hassasiyet düzeyinde değildir; bu nedenle erişim matrisi veri sınıfına göre ayrıştırılmalıdır.
Kritik işlemler için kim, ne zaman, hangi kaydı değiştirdi sorusunun cevabı tutulmalıdır. Özellikle onay, dönem kapatma, belge sürümü, ücret verisi veya manuel PDKS düzeltmesi gibi işlemlerde eski ve yeni değer karşılaştırması denetim açısından değerlidir. Audit kaydı sonradan değiştirilemeyecek şekilde tasarlanmalıdır.
KVKK açısından teknik sistem tasarımına ek olarak iş süreçleri de önemlidir. İhtiyaç dışı veri toplamamak, erişimi görevle sınırlamak, saklama sürelerini belirlemek ve çalışan taleplerini yönetmek gerekir. Bu rehber hukuki danışmanlık yerine operasyonel tasarım çerçevesi sunar; şirketin uygulaması kendi hukuki değerlendirmesiyle birlikte ele alınmalıdır.
Yedekleme ve geri dönüş testleri güvenliğin süreklilik boyutudur. Yedek alındığını bilmek yeterli değildir; belirli aralıklarla örnek geri yükleme yapılmalı, kritik dosya ve veritabanı bileşenlerinin gerçekten geri döndürülebildiği doğrulanmalıdır.
Maliyet-fayda analizi: dijital İK yatırımının gerekçesi
Dijital İK yatırımını yalnız lisans veya geliştirme maliyetiyle değerlendirmek eksik olur. Manuel işlem süresi, tekrar veri girişi, hata düzeltme, geciken onay, yanlış hesaplama ve rapor hazırlama için harcanan insan zamanı da mevcut durum maliyetidir. İş gerekçesi hazırlanırken bu görünmeyen maliyetler ölçülmelidir.
İK Entegrasyonları ve Veri Akışı özelinde iş değeri, tek veri akışı, düşük manuel aktarım, hata görünürlüğü, senkron kayıt, ölçeklenebilir mimari üzerinden tanımlanabilir. Her sonuç için ölçülebilir bir başlangıç değeri belirlemek önemlidir. Örneğin mevcut durumda bir işlem ortalama üç gün sürüyorsa dijital modelin hedefi bir gün olabilir. Bu tür net hedefler proje sonrasında başarı değerlendirmesini kolaylaştırır.
Maliyet-fayda hesabında yalnız 'kaç kişi azaltılır' yaklaşımı kullanılmamalıdır. Çoğu İK projesi personel azaltmak yerine aynı ekibin daha fazla çalışanı daha kaliteli hizmetle yönetmesini, hatayı azaltmasını ve yöneticiye daha hızlı veri vermesini sağlar. Verimlilik kazanımı bu kapasite artışı üzerinden de hesaplanabilir.
Yönetim sunumunda finansal etki ile risk azaltımı ayrı gösterilmelidir. Zaman tasarrufu doğrudan maliyet faydası üretirken, denetim izi veya veri güvenliği gibi başlıklar potansiyel hata ve itibar riskini azaltır. İki fayda türünü aynı tabloda ama farklı kategorilerde sunmak daha sağlıklıdır.
30-60-90 günlük uygulama yol haritası
İlk 30 gün keşif ve veri hazırlığı dönemidir. Mevcut süreç adımları, kullanılan dosyalar, roller, onaycılar ve kritik raporlar çıkarılır. İK Entegrasyonları ve Veri Akışı için hangi işlemlerin ilk faza gireceği belirlenir ve gereksiz istisnalar ayıklanır. Bu dönemde başarı kriterleri ile veri sahibi kişiler yazılı hale getirilmelidir.
31-60. günler yapılandırma ve pilot dönemidir. Küçük ama gerçek bir kullanıcı grubu seçilir. Yetki, form alanları, bildirimler, raporlar ve entegrasyonlar gerçek senaryolarla denenir. Pilot sırasında çıkan her talep hemen ürüne eklenmemeli; süreç gereksinimi mi, alışkanlık mı olduğu değerlendirilmelidir.
61-90. günler kontrollü yaygınlaştırma dönemidir. Eğitimler rol bazlı verilir, eski yöntemlerin hangi tarihte kapatılacağı duyurulur ve ilk kapanış dönemi yakından izlenir. Canlı kullanımda destek talepleri sınıflandırılarak ürün hatası, veri sorunu, yetki sorunu ve eğitim ihtiyacı ayrıştırılır.
90 gün sonrasında optimizasyon başlar. Kullanılmayan ekranlar, gereksiz bildirimler, geciken onaylar ve yüksek manuel düzeltme alanları analiz edilir. Dijital dönüşüm tek seferlik kurulum değil, gerçek kullanım verisine göre sürekli iyileştirilen işletim modelidir.
| Dönem | Ana işler | Çıkış kriteri |
|---|---|---|
| 0-30 gün | Keşif, veri sözlüğü, yetki matrisi, hedef KPI | Süreç sahipleri ve pilot kapsam onaylı |
| 31-60 gün | Yapılandırma, pilot, test, entegrasyon kontrolü | Gerçek kullanıcı senaryoları PASS |
| 61-90 gün | Canlı geçiş, rol bazlı eğitim, ilk dönem yakın izleme | Eski yöntem kapatma ve yeni akış standardı |
| 90+ gün | KPI analizi, otomasyon iyileştirme, yeni modül yayılımı | Sürekli iyileştirme backlog’u |
Örnek şirket senaryosu: teoriden canlı operasyona
Örnek senaryoda 420 çalışanı, iki üretim tesisi ve bir merkez ofisi bulunan bir şirket düşünelim. Şirket i̇k entegrasyonları ve veri akışı sürecini ağırlıklı olarak Excel, e-posta ve mesajlaşma grupları üzerinden yürütmektedir. Yönetim, özellikle çalışanın kendi sürecini görmesini ve tamamlamasını sağlama ihtiyacını çözmek istemektedir. İlk analizde çift kayıt, senkron gecikmesi ve alan eşleme hatası risklerinin aynı ay içinde birden fazla kez tekrar ettiği görülür.
İlk fazda bütün şirketi aynı anda dönüştürmek yerine bir tesis ve iki departman pilot seçilir. Entegrasyon Merkezi, PDKS Entegrasyonu ve Mali Entegrasyon fonksiyonları pilot kapsamına alınır. Kullanıcı rolleri sistem yöneticisi, İK, finans arasında ayrılır. Her işlem için zorunlu alanlar, onay süreleri ve kapanış koşulları yazılı hale getirilir.
İkinci ayda operasyon verileri raporlanmaya başlanır. Yönetim senkron başarı oranı, hatalı kayıt sayısı ve gecikme süresi göstergelerini haftalık takip eder. Bekleyen kayıtların yaşlanması ve veri eksikleri ayrıca izlenir. Pilotun amacı kusursuz bir ekran üretmek değil, gerçek kullanımda nerede sürtünme oluştuğunu belirlemektir.
Üçüncü ayda başarılı kurallar diğer departmanlara yayılır. Kullanıcı eğitimleri rol bazlı verilir; eski Excel listelerinin son kullanım tarihi ilan edilir. Entegrasyon ve rapor mutabakatı tamamlandıktan sonra süreç şirket standardı haline gelir. Böylece tek veri akışı, düşük manuel aktarım, hata görünürlüğü, senkron kayıt sonuçları ölçülebilir bir işletim modeline dönüşür.
Bu örnek, dijital dönüşümün yalnız yazılım kurulumu olmadığını gösterir. Süreç sahibi, veri kalitesi, yetki, kullanıcı alışkanlığı ve yönetici takibi aynı anda ele alınmadığında güçlü bir ürün bile beklenen faydayı üretmeyebilir. Doğru yaklaşım, küçük kapsamda doğrulayıp standartlaştırarak ölçeklemektir.
En sık yapılan hatalar ve bunları önleme yöntemi
Canlı kullanımda tekrar eden sorunlar genellikle ekran eksikliğinden değil süreç tanımının belirsizliğinden kaynaklanır. Aşağıdaki kontrol listesi proje ve operasyon ekiplerinin birlikte kullanabileceği pratik bir risk taramasıdır.
- 1. Çift kayıt: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 2. Senkron gecikmesi: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 3. Alan eşleme hatası: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 4. Entegrasyonun sessizce durması: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 5. Yetkisiz veri paylaşımı: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 6. Çift kayıt: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 7. Senkron gecikmesi: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 8. Alan eşleme hatası: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 9. Entegrasyonun sessizce durması: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 10. Yetkisiz veri paylaşımı: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 11. Çift kayıt: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 12. Senkron gecikmesi: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 13. Alan eşleme hatası: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 14. Entegrasyonun sessizce durması: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 15. Yetkisiz veri paylaşımı: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 16. Çift kayıt: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 17. Senkron gecikmesi: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 18. Alan eşleme hatası: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 19. Entegrasyonun sessizce durması: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
- 20. Yetkisiz veri paylaşımı: yalnız teknik hata olarak değil, süreç sahipliği ve veri kontrolü problemi olarak ele alınmalıdır. Önleyici kural, sorumlu kişi ve ölçüm noktası tanımlanmalıdır.
Yönetici ve İK ekibi için 20 maddelik canlı kullanım kontrol listesi
Sık sorulan sorular
Bu süreç neden Excel yerine dijital sistemde yönetilmeli?
Excel analiz ve geçici takip için yararlı olabilir; ancak i̇k entegrasyonları ve veri akışı gibi birden fazla rol, onay, zaman damgası ve geçmiş kaydı gerektiren süreçlerde tek işlem kaynağı oluşturmak zordur. Dijital sistem yetki, audit, bildirim ve rapor katmanını aynı kayıt üzerinde birleştirerek kişiye bağımlılığı azaltır.
Dijitalleşmeye bütün modüllerle aynı anda başlamak gerekir mi?
Hayır. Genellikle en çok zaman kaybettiren ve veri kalitesi en net ölçülebilen süreçten başlamak daha sağlıklıdır. Entegrasyon Merkezi veya PDKS Entegrasyonu gibi çekirdek fonksiyonlarla pilot yapılabilir; başarı kriterleri sağlandıktan sonra bağlı modüller genişletilir.
Çalışanların sisteme alışması nasıl hızlandırılır?
Rol bazlı kısa eğitim, mobilde sade ekran, gerçek iş üzerinde uygulama ve eski yöntemin ne zaman kapanacağının net ilan edilmesi önemlidir. Kullanıcıların her önerisini yeni özellik olarak değerlendirmek yerine, hangi geri bildirimin eğitim eksikliği hangisinin süreç sorunu olduğu ayrılmalıdır.
Yöneticiler hangi bilgileri ilk ekranda görmeli?
Bekleyen onaylar, geciken işler ve senkron başarı oranı, hatalı kayıt sayısı, gecikme süresi gibi doğrudan aksiyon üreten göstergeler ilk ekranda bulunabilir. Ayrıntılı liste ve geçmiş veriler ikinci seviyede açılmalıdır. Amaç dashboardu kalabalıklaştırmak değil, yöneticinin karar süresini kısaltmaktır.
Veri güvenliği açısından ilk yapılacak iş nedir?
Rol ve kapsam matrisini çıkarmak, hassas verileri sınıflandırmak ve asgari yetki yaklaşımını uygulamak iyi bir başlangıçtır. Ayrıca pasif hesapların kapanması, kritik işlemlerin audit kaydı ve düzenli yetki gözden geçirmesi işletim prosedürüne bağlanmalıdır.
Entegrasyon olmadan dijital İK kurulabilir mi?
Evet; ancak hangi verinin elle girileceği ve hangi sistemin ana kaynak olduğu baştan tanımlanmalıdır. İşlem hacmi arttığında tekrar veri girişini azaltmak için entegrasyon planı yapılabilir. Entegrasyonun amacı her şeyi bağlamak değil, tekrarlı ve hata riski yüksek veri akışını otomatikleştirmektir.
Yapay zekâ bu sürecin neresinde kullanılmalı?
AI katmanı senkron başarı oranı gibi göstergeleri doğal dilde sorgulamak, dönem karşılaştırması yapmak veya yönetici özeti hazırlamak için kullanılabilir. Güvenli modelde AI kayıt değiştirmez; doğrulanmış kaynakları okur ve sonucu kapsam bilgisiyle sunar. Çalışanı etkileyen nihai kararlar insan değerlendirmesinde kalmalıdır.
Projenin başarılı olduğunu nasıl anlarız?
Başlangıç değerleriyle karşılaştırılan ölçümler gerekir. senkron başarı oranı, hatalı kayıt sayısı, gecikme süresi, tekrar deneme sayısı izlenebilir. Buna ek olarak manuel düzeltme sayısı, kullanıcı başına tamamlanan self servis işlemi ve kapanış süresi gibi kalite göstergeleri de proje hedeflerine bağlanmalıdır.
SEA Academy İK yaklaşımı hangi ihtiyaca odaklanır?
Bu içerikte anlatılan yaklaşım; tek veri akışı, düşük manuel aktarım, hata görünürlüğü, senkron kayıt hedeflerini ortak veri, yetki, onay, raporlama ve mobil kullanım katmanında birleştirmeyi esas alır. Uygulama kapsamı şirketin çalışan sayısı, organizasyon yapısı ve mevcut sistemlerine göre fazlandırılabilir.
İlk toplantıya hangi verilerle hazırlanmak gerekir?
Mevcut süreç akışları, kullanılan Excel veya formlar, kullanıcı rolleri, kaynak sistem, hedef sistem, alan eşleme gibi temel alanlar, aylık işlem hacmi, en sık yaşanan hatalar ve yönetimin görmek istediği raporlar hazırlanmalıdır. Bu bilgi, pilot kapsamını ve başarı ölçütlerini netleştirir.
Modül bazlı ayrıntılı uygulama notları
Entegrasyon Merkezi için operasyon notu
Entegrasyon Merkezi canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
PDKS Entegrasyonu için operasyon notu
PDKS Entegrasyonu canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
Mali Entegrasyon için operasyon notu
Mali Entegrasyon canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
SGK Entegrasyonu için operasyon notu
SGK Entegrasyonu canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
Integration Hub için operasyon notu
Integration Hub canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
Entegrasyon Logları için operasyon notu
Entegrasyon Logları canlıya alınırken önce günlük kullanım senaryosu yazılmalıdır. Kullanıcı hangi ekrandan başlayacak, hangi alanı dolduracak, hangi doğrulama çalışacak ve işlem hangi sonuçla kapanacak soruları test senaryosuna dönüştürülmelidir. çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi açısından kritik olan nokta, bu adımın başka bir kişisel takip listesi yaratmamasıdır. Sonuç kaydı bağlı rapora ve gerekirse bir sonraki modüle aktarılmalıdır.
Kontrol tarafında veri kalitesi, yetki ve zamanlama birlikte test edilir. Örneğin eksik zorunlu alanla kayıt oluşturulamaması, yanlış kapsamlı yöneticinin işlemi görememesi ve geciken işin belirlenen SLA sonrasında uyarı üretmesi beklenir. Kullanıcı deneyimi testi ise yalnız masaüstünde değil, gerçek mobil senaryoda da yapılmalıdır. Bu sayede teknik olarak çalışan fakat operasyonu zorlaştıran tasarım kararları erken fark edilir.
Sonuç: dijital İK neden bir yazılım projesinden daha fazlasıdır?
İK Entegrasyonları ve Veri Akışı alanında dijitalleşmenin amacı yalnız kağıdı veya Excel’i ekrana taşımak değildir. Süreç; tek doğru veri kaynağı, rol bazlı yetki, ölçülebilir SLA, çalışan ve yönetici deneyimi, entegrasyon, güvenlik ve raporlama katmanlarıyla birlikte tasarlandığında kurumsal çalışma standardına dönüşür.
Çalışanın kendi sürecini görmesini ve tamamlamasını sağlama hedefi için en güvenli yol küçük bir pilot, net başarı kriterleri ve kontrollü yaygınlaştırmadır. Gerçek kullanım verileri toplandıkça gereksiz adımlar kaldırılmalı, bildirimler sadeleştirilmeli ve yönetici dashboardu yalnız aksiyon üreten göstergelere odaklanmalıdır.
SEA Academy İK dijital insan kaynakları yaklaşımı; personel, PDKS, puantaj, izin, bordro, sözleşme, performans, raporlama ve AI analitiğini birbirinden kopuk ekranlar yerine ortak veri ve süreç mantığıyla ele almayı hedefler. Şirketinizde önceliklendirme yapılırken en çok manuel iş üreten, en fazla hata riski taşıyan ve yönetime en az görünürlük sağlayan süreçten başlanması güçlü bir dönüşüm zemini oluşturur.